Pourquoi ce sujet est crucial aujourd'hui
Le périmètre réglementaire des investissements transfrontaliers s'est étendu bien au-delà des sous-traitants de la défense et des infrastructures physiques traditionnelles. Aujourd'hui, les opérations de M&A transfrontalières, les levées de fonds en growth equity et les tours de venture capital dans le logiciel et l'intelligence artificielle sont passés au crible sous l'angle de la sécurité nationale. Selon une étude de Dechert, plus de 50 régimes de contrôle des investissements directs étrangers (IDE) sont désormais actifs dans plus de 100 juridictions à travers le monde, les régulateurs élargissant résolument les définitions de technologies sensibles, de chaînes d'approvisionnement numériques critiques et de données souveraines.[1]
Les limites de la due diligence technologique traditionnelle
La due diligence technologique classique examine l'architecture logicielle, la dette technique, la vélocité de développement et la propriété directe de la propriété intellectuelle. Bien que ces dimensions opérationnelles restent indispensables, elles ne permettent pas d'évaluer l'exposition réglementaire lors de l'allocation transfrontalière de capitaux. Dans les transactions impliquant des modèles de pointe, des corpus d'entraînement propriétaires ou des infrastructures de calcul à haute intensité, la conformité réglementaire transfrontalière dicte directement la structure de la transaction, les droits de gouvernance et la liquidité à long terme.
- Abaissement des seuils de compétence : Les autorités de contrôle de la sécurité nationale revendiquent de plus en plus leur compétence sur des participations minoritaires sans contrôle, des sièges d'observateur et de simples droits d'accès à des données techniques dans les secteurs sensibles.
- Requalification des technologies à double usage : Les modèles d'IA, les systèmes autonomes et les outils de pointe pour semi-conducteurs sont fréquemment qualifiés de biens à double usage, soumettant la collaboration technique transfrontalière au contrôle des exportations.
- Contraintes majeures sur les sorties d'investissement : Négliger l'exposition réglementaire lors de l'acquisition peut disqualifier de futurs acheteurs internationaux, écarter des syndicats de co-investissement souverains ou entraîner des injonctions de désinvestissement obligatoire.
Les équipes de transaction qui traitent la sécurité nationale, le contrôle des exportations et la souveraineté des données comme de simples détails juridiques post-signature s'exposent à des retards réglementaires prolongés, à des mesures correctives comportementales contraignantes ou au blocage de transactions qui détruisent la valeur du deal.
Le cadre pratique principal
La due diligence des technologies sensibles transfrontalières s'articule sur deux plans convergents : la juridiction réglementaire souveraine et l'architecture opérationnelle des données. Lors de l'évaluation de cibles présentant des dépendances internationales, les équipes de transaction et les prêteurs doivent déterminer si le contrôle des investissements étrangers ou la divergence des normes régionales peuvent bloquer l'autorisation de l'opération ou entraver les activités post-closing. Les cibles, à l'inverse, doivent prouver que leur propriété intellectuelle sous-jacente, leurs pipelines d'entraînement de modèles et leurs référentiels de données clients demeurent rigoureusement isolés de tout accès étranger interdit.
Évaluer la divergence réglementaire, la souveraineté des données et la préparation technique
La grille d'analyse met en regard les points de contrôle des acquéreurs institutionnels et les éléments de preuve objectifs que les plateformes cibles doivent fournir sur les principaux vecteurs de risque :
| Vecteur de due diligence | Contrôles de l'acquéreur et du prêteur | Preuves exigées de la cible |
|---|---|---|
| Sécurité nationale et IEF | Vérifier si la cible est une entreprise américaine TID (développant des technologies critiques, intervenant sur des infrastructures critiques couvertes ou détenant des données personnelles sensibles de citoyens américains), ainsi que les seuils de notification obligatoire et les plafonds de détention étrangère. | Tables de capitalisation auditées, traçabilité des bénéficiaires effectifs finaux (UBO) et cartographies des droits de gouvernance. |
| Résidence des données et télémétrie | Ruptures des flux de données transfrontaliers, obligations locales de cloud souverain et frictions liées à l'application des lois sur la vie privée. | Schémas de flux de données, isolation régionale des environnements VPC mutualisés et évaluations d'impact des transferts (TIA). |
| Pipelines d'IA et exportations présumées (deemed exports) | Accès distant des développeurs aux poids des modèles, architectures propriétaires et seuils de contrôle des exportations. | Journaux d'accès granulaires, cessions de propriété intellectuelle par les équipes d'ingénierie offshore et contrôles en environnement clos (clean-room). |
| Infrastructures critiques | Exposition à des portefeuilles clients dans la défense, l'aérospatiale ou le secteur public soumis à des interdictions d'approvisionnement. | Registres des contrats clients, audits des habilitations de sécurité et plans de viabilité pour d'éventuels détourages (carve-outs). |
L'évaluation des logiciels d'IA transfrontaliers et des flux de travail agentiques exige également d'examiner la répartition géographique des effectifs parallèlement à l' exposition aux infrastructures cloud et informatiques. Lorsque des équipes techniques réparties sur plusieurs juridictions accèdent aux environnements d'entraînement des modèles de base, les réglementations sur les exportations présumées peuvent déclencher des interventions rétroactives au titre de la sécurité nationale, faisant de la cartographie continue des compétences et de l' automatisation du registre des risques un levier déterminant pour préserver la certitude de la transaction.
Les acquéreurs et prêteurs institutionnels concentrent leurs analyses sur quatre priorités: qui contrôle en dernier ressort le capital et les droits de gouvernance associés, si une seule juridiction peut bloquer ou conditionner la transaction, à quelle vitesse l'architecture technique de la cible pourrait être relocalisée face à une obligation de résidence des données, et quels contrats clients prévoient des exigences d'approvisionnement ou d'habilitation qu'un changement de contrôle annulerait. Les comités de crédit y ajoutent une perspective de financement, vérifiant si des accords d'atténuation, des conditions de licence ou des retards d'autorisation pourraient perturber les hypothèses de service de la dette sur des actifs à forte intensité de calcul.
Ce que vérifient réellement les investisseurs, prêteurs, acquéreurs ou opérateurs
Ce que les entreprises, fonds ou plateformes doivent démontrer
De l'autre côté de la table, les cibles sont tenues d'apporter des preuves concrètes plutôt que de simples affirmations. Cela implique une chaîne de détention documentée jusqu'aux bénéficiaires effectifs finaux, une classification formelle au titre du contrôle des exportations pour chaque algorithme ou artefact de modèle réglementé, des journaux d'accès indiquant quelles juridictions d'ingénierie ont manipulé les poids des modèles, des cartographies d'hébergement et de sous-traitants alignées sur les engagements contractuels de résidence des données, ainsi qu'un registre des clients identifiant les comptes publics, de défense et d'infrastructures critiques avec leurs clauses de consentement préalable au transfert de contrat. Les fonds et plateformes levant des capitaux en parallèle de la transaction doivent de plus en plus fournir les mêmes éléments de preuve pour leur propre empreinte d'infrastructure.
Tableau des signaux d'alerte
Les acquisitions technologiques transfrontalières échouent fréquemment lors de l'intégration post-fusion lorsque les architectures techniques se heurtent aux exigences réglementaires locales. Selon une étude de West Monroe, seules 12 % des entreprises s'estiment parfaitement préparées à naviguer dans la mosaïque mondiale des lois sur la confidentialité des données.[3] Lorsque les actifs cibles intègrent des flux de travail d'intelligence artificielle, de la télémétrie de données et des dépendances tierces, les lacunes de conformité non résolues compromettent directement la viabilité opérationnelle. Tenir un registre des risques structuré permet aux équipes de transaction d'isoler les responsabilités majeures avant d'engager des capitaux.
| Domaine de vulnérabilité | Signal d'alerte principal | Impact sur la transaction et la valorisation |
|---|---|---|
| Architecture des modèles | Modèles propriétaires fermés verrouillés par des clés API régionales non transférables ou des licences fournisseurs restrictives | Paralysie des fonctionnalités après la clôture, dépendance critique vis-à-vis du fournisseur et incapacité à réhéberger ou à mettre à l'échelle les flux de travail entre les unités opérationnelles internationales. |
| Souveraineté des données | Pipelines d'entraînement centralisés et flux de télémétrie en infraction avec les règles obligatoires de transfert transfrontalier ou de localisation des données | Refonte forcée de l'architecture d'infrastructure, sanctions réglementaires et rupture des boucles de rétroaction dégradant la performance des modèles centralisés. |
| Chaîne d'approvisionnement logicielle | Poids de modèles open source non documentés ou dépendances sous licence copyleft intégrés dans les piles d'inférence commerciales | Base de code propriétaire altérée, exposition de la propriété intellectuelle et obligation de divulgation du code source lors de sorties stratégiques. |
| Gouvernance des contreparties | Sous-traitants ultérieurs offshore, hébergeurs d'inférence non audités ou liens étatiques situés dans des juridictions sensibles | Examen approfondi lors du contrôle de sécurité nationale, risques d'infraction aux sanctions et restriction de l'éligibilité aux marchés publics. |
Les équipes de transaction doivent veiller à ce que les signaux d'alerte identifiés se traduisent directement dans les mécanismes contractuels de l'opération plutôt que de rester de simples constats passifs. Lorsque les audits mettent au jour des modèles non portables, des dépendances sans licence ou une télémétrie transfrontalière non conforme, les comités d'investissement doivent ajuster la valorisation de l'entreprise, exiger des engagements spécifiques de remédiation préalables au closing ou structurer des comptes séquestres d'indemnisation dédiés afin de prémunir l'acquéreur contre tout contrecoup réglementaire.
Une checklist pour la data room et les éléments probants
L'évaluation rigoureuse des transactions technologiques transfrontalières sensibles exige d'aller au-delà des déclarations de la direction pour examiner des artefacts techniques et opérationnels vérifiés. Lors de l'évaluation de l'intelligence artificielle, des infrastructures de calcul avancées et des logiciels à double usage, les équipes d'investissement doivent auditer les journaux primaires, les schémas d'architecture et les déclarations réglementaires afin de confirmer la conformité aux contrôles à l'exportation, aux régimes de contrôle des investissements directs étrangers et aux normes souveraines de confidentialité.
Artefacts de vérification essentiels pour les transactions transfrontalières
- Contrôles à l'exportation et exportations présumées : numéros officiels de classification pour le contrôle des exportations (ECCN), décisions CCATS et protocoles de licence pour les équipes techniques offshore, puisque le BIS exige une licence d'exportation avant que toute technologie contrôlée ne soit transmise à une personne étrangère, y compris les collaborateurs étrangers travaillant sur le territoire des États-Unis, ainsi que les pistes d'audit de filtrage par rapport à la Consolidated Screening List.[4]
- Provenance de la propriété intellectuelle et poids des modèles : contrats de licence des jeux de données commerciaux, journaux de traçabilité des données d'entraînement, chaîne de garde des poids de modèles et audits attestant de l'absence de contamination par des licences open source virales.
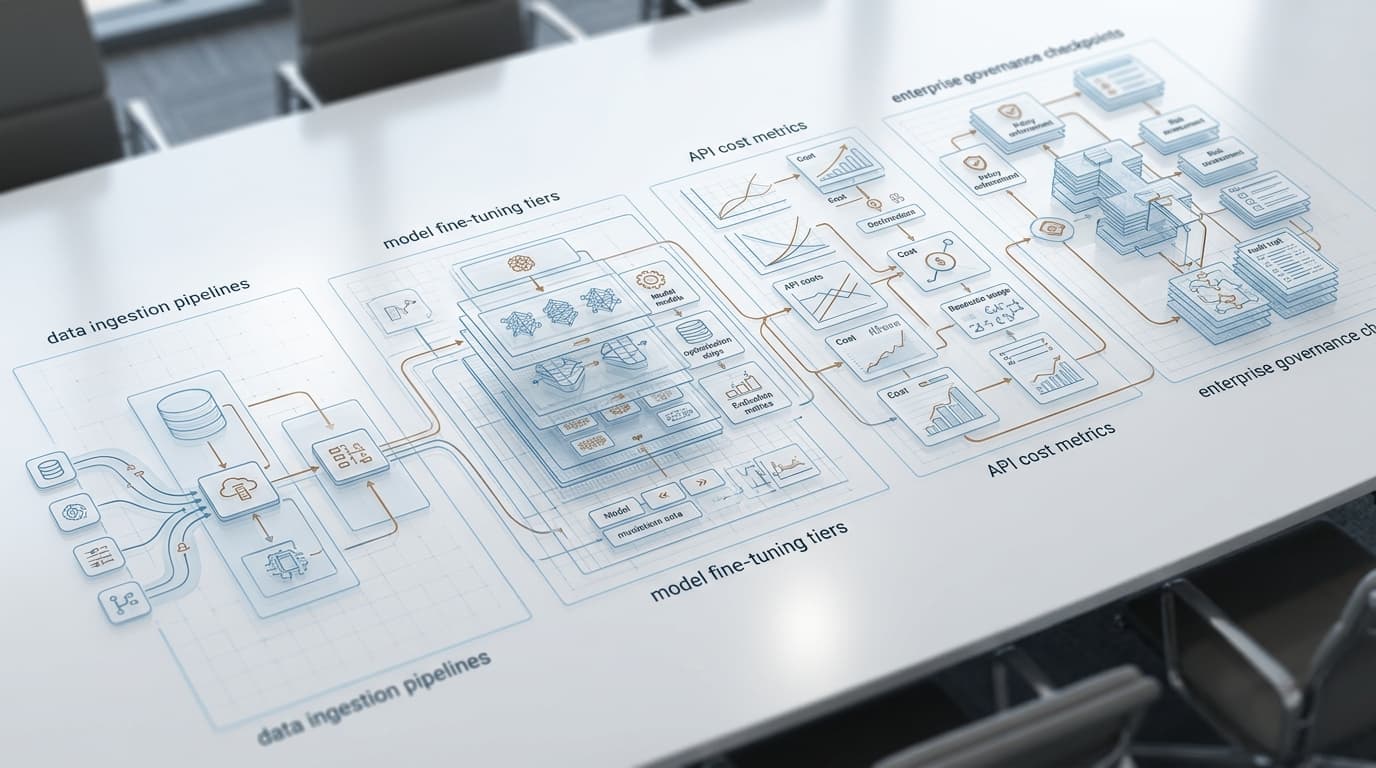
- Télémétrie transfrontalière et flux de données : diagrammes d'architecture système illustrant les pipelines de données transfrontaliers, accords de traitement des données au titre de l'article 28 du RGPD, analyses d'impact des transferts et configurations d'enclaves d'hébergement souveraines.
- Chaîne d'approvisionnement du matériel et de la puissance de calcul: registres d'achats pour les accélérateurs spécialisés, répertoires de numéros de série, chaînes de garde des fournisseurs et engagements de capacité sur les plateformes d' infrastructure d'IA dédiées.
L'examen de ces catégories de preuves permet aux équipes de transaction de chiffrer les passifs de remédiation, de négocier des garanties adaptées et d'alimenter un registre des risques dynamique pour sécuriser l'exécution de l'opération et préserver l'optionnalité des sorties à long terme.
Implications pratiques
L'exposition réglementaire identifiée lors des audits façonne directement la valorisation de l'actif, le calendrier de la transaction et la liquidité lors des sorties futures. Lorsque les examens transfrontaliers tels que le CFIUS ou les régimes régissant les investissements sortants mettent en évidence des modèles d'intelligence artificielle sensibles ou des jeux de données souverains restreints, le panel d'acquéreurs potentiels se réduit considérablement. Les acheteurs stratégiques étrangers, les fonds souverains mondiaux et les sponsors financiers internationaux peuvent faire face à de sévères restrictions de détention ou à des interdictions pures et simples, contraignant les équipes de transaction à calibrer leurs hypothèses de sortie sur un vivier restreint d'acquéreurs nationaux ou alliés.
Structuration des transactions et isolation des risques réglementaires
Afin de préserver la certitude de la transaction et de maintenir les options de sortie, les équipes chargées des opérations recourent de plus en plus à des structures de transaction spécialisées pour isoler les technologies sensibles des déclencheurs réglementaires en amont de la signature.
- Structures minoritaires sans droits de contrôle : structurer des participations non majoritaires sans siège d'administrateur ou d'observateur, sans accès aux informations techniques privilégiées substantielles et sans participation aux décisions stratégiques, car ce sont précisément ces prérogatives qui confèrent à une participation minoritaire la qualité d'« investissement couvert » soumis au contrôle des investissements étrangers.[5]
- Détourage d'actifs et de propriété intellectuelle : isoler les poids de modèles propriétaires, les bases de code liées à la défense ou les contrats d'infrastructures critiques au sein d'entités opérationnelles nationales autonomes avant la clôture.
- Cloisonnements d'accès contractuels : instaurer des restrictions techniques strictes, des environnements de données isolés (air-gap) et des audits de sécurité menés par des tiers pour prévenir toute exposition transfrontalière des données.
L'intégration directe de ces délimitations réglementaires dans le registre des risques permet aux comités d'investissement d'évaluer avec précision le coût des remédiations, d'anticiper l'allongement des délais d'approbation et d'éviter des accords contraignants d'atténuation des risques de sécurité nationale lors de la sortie.
Comment intégrer cette démarche dans votre prochain processus de due diligence
Le filtrage réglementaire transfrontalier ne peut plus se limiter à une vérification juridique tardive juste avant le signing. Lors de l'évaluation de cibles dans les domaines de l'intelligence artificielle, du calcul avancé ou des infrastructures de données critiques, les équipes d'investissement doivent intégrer dès la phase de screening préliminaire les audits relatifs à la sécurité nationale et à la conformité aux contrôles à l'exportation. La surveillance réglementaire sur la participation de capitaux étrangers et les technologies sensibles continue de s'intensifier, comme en témoignent les 347 déclarations et notifications formelles évaluées par le CFIUS au cours de l'année civile 2025. L'opérationnalisation précoce de ce contrôle évite que des engagements d'atténuation non budgétisés ne viennent éroder la thèse d'investissement.
Étapes concrètes pour les comités d'investissement et les équipes de conseil
- Cartographier les flux de données et les accès développeurs : auditer l'emplacement où résident les jeux de données d'entraînement propriétaires, les registres clients et les architectures de modèles clés, en identifiant tout transfert de données transfrontalier ou environnement de développement distant dans des juridictions à haut risque.
- Filtrer la structure des investisseurs et les droits de gouvernance : examiner les syndicats de commanditaires (limited partners), les co-investisseurs et les prêteurs afin de déterminer si des droits de gouvernance, des sièges d'observateur au conseil ou des accès techniques déclenchent des obligations de déclaration d'investissement étranger.
- Automatiser la synthèse des signaux d'alerte : remplacer les tableurs statiques par l'automatisation des registres de risques afin de rattacher directement les expositions réglementaires, les lacunes de licences et les risques contractuels liés aux sanctions aux documents sources.
- Intégrer les contraintes de sortie future dès l'origination : évaluer le panel d'acquéreurs potentiels lors de l'évaluation préliminaire afin de garantir que les structures d'actionnariat ne restreignent pas de futures cessions industrielles à des acheteurs internationaux ou à des fonds souverains.
L'institutionnalisation de ces étapes permet aux fonds de private equity, aux structures de capital-risque et aux équipes de conseil en M&A de quantifier les risques réglementaires avant de soumettre des offres fermes. L'anticipation de l'analyse de conformité transforme le contrôle transfrontalier en un véritable avantage de valorisation, protégeant à la fois la certitude d'exécution de la transaction et les options de sortie à long terme.
Comment Plausity soutient ce processus
Alors que les organismes de contrôle des investissements étrangers continuent de traiter un volume élevé de dossiers et renforcent l'application des obligations de déclaration pour les transactions touchant aux technologies critiques, aux infrastructures vitales et aux données personnelles sensibles, s'en remettre à un échantillonnage manuel des contrats expose les équipes d'investissement à des accords d'atténuation inattendus ou à des retards d'autorisation. La solution automatisée de détection et d'intelligence du risque permet aux professionnels de l'investissement de cartographier précisément les obligations de localisation des données, de vérifier que les flux de calcul et les contenus clients restent cantonnés aux zones géographiques autorisées, et de documenter systématiquement la conformité sur l'ensemble du patrimoine technologique de l'entreprise.
En remplaçant les revues manuelles fragmentées par une cartographie probatoire continue, les équipes d'investissement et les conseils gérant des mandats transfrontaliers pour les fonds de VC et de PE peuvent réduire considérablement les délais d'évaluation, préserver la valeur transactionnelle contre les risques baissiers et conserver un dossier probant immuable et immédiatement auditable pour les dépôts réglementaires et les futures opérations de sortie.
- Triage juridictionnel et contrôle des exportations : analyse automatiquement la documentation d'architecture technique et les conditions de licence pour isoler les algorithmes restreints, les classifications de technologies à double usage et les vecteurs de développement offshore.
- Notation automatisée de la matérialité : déploie Risk Radar pour évaluer les constats selon leur impact financier, leur exposition juridique et leur pertinence au regard de la sécurité nationale, en reliant chaque anomalie directement aux clauses contractuelles sous-jacentes.
- Génération de livrables prêts pour l'audit : utilise Report Builder pour synthétiser les constats transfrontaliers en notes de due diligence structurées, prêtes pour les investisseurs et adaptées aux co-investisseurs, prêteurs et conseils juridiques spécialisés.
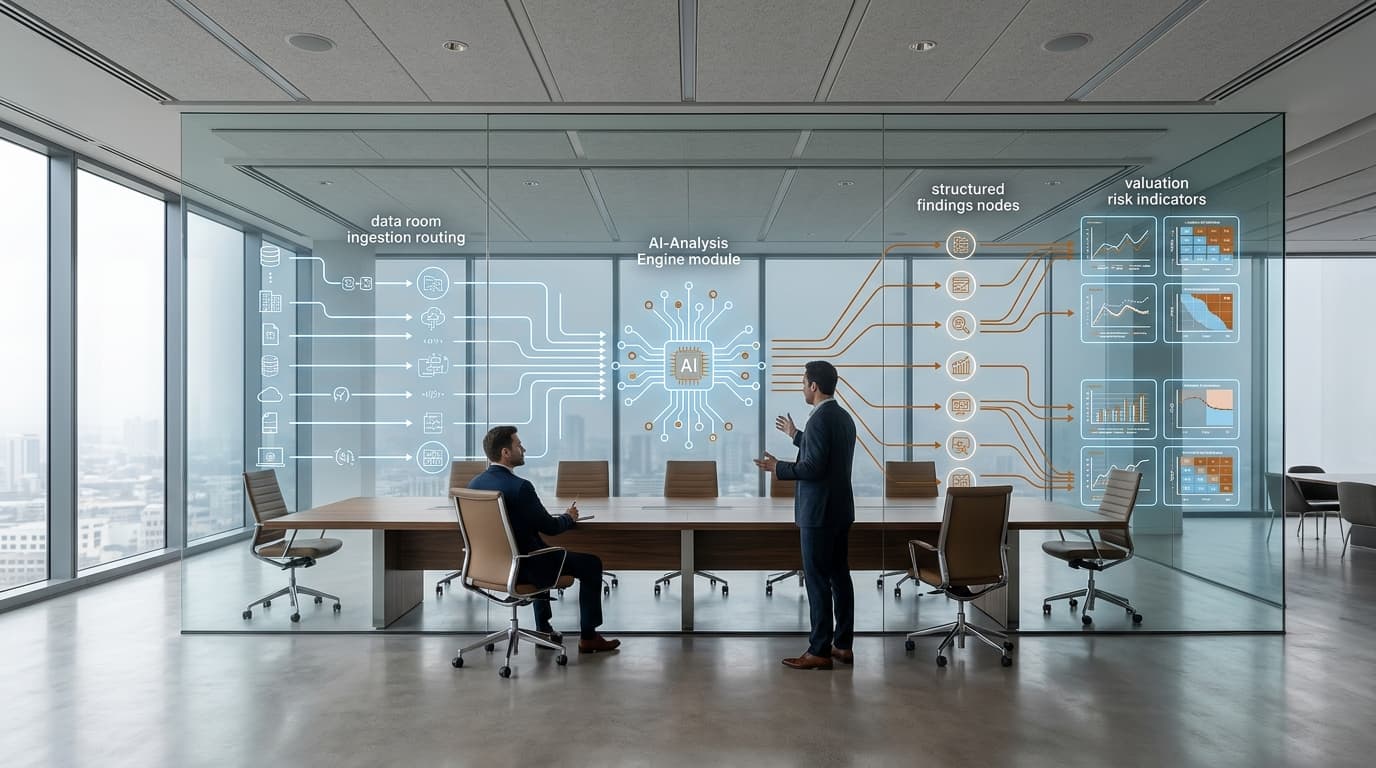
L'évaluation de transactions transfrontalières dans les domaines de l'intelligence artificielle, des infrastructures numériques et des logiciels sensibles exige l'analyse de milliers de fichiers non structurés parmi les contrats clients, les schémas d'architecture technique, les accords d'hébergement cloud et les tables de capitalisation. Plausity accélère cette analyse exhaustive grâce à son module automatisé Data Room Ingestion, qui se connecte directement aux data rooms électroniques pour analyser des documentations complexes en quelques minutes. Son moteur central AI-Analysis Engine lit, interprète et croise les dépendances techniques, les obligations de souveraineté des données et les structures d'actionnariat étranger afin de faire émerger les passifs réglementaires cachés bien avant la présentation formelle au comité d'investissement.