Was Red-Flag-Screening ist und warum es vor dem LOI stattfindet
Red-Flag-Screening ist eine bewusst schnelle, Outside-in-Prüfung alles dessen, was Sie über ein Zielunternehmen sehen können, bevor ein Datenraum existiert: Handelsregisterunterlagen, Pressemitteilungen, den Teaser, ein Management-Deck, Registerauszüge, Kundenbewertungen, Litigationsdatenbanken. Ihre Aufgabe ist es nicht, den Deal zu verifizieren. Ihre Aufgabe ist es, früh eine einzige Frage zu beantworten: Gibt es etwas, das ernst genug ist, um diese Transaktion zu stoppen, neu zu bewerten oder umzustrukturieren, bevor wir Geld, Managementzeit und Exklusivität investieren? Während die bestätigende Due Diligence eine unterzeichnete These anhand der eigenen Unterlagen des Verkäufers prüft, testet das Red-Flag-Screening, ob eine These überhaupt unterzeichnet werden sollte.
Der Unterschied ist wichtig, weil die beiden Übungen unterschiedliche Beweisstandards haben. Ein Screening arbeitet mit Hypothesen und unvollständigen Beweisen und darf unbestimmt bleiben. Ein Audit arbeitet mit Primärdokumenten und muss eindeutig sein. Teams, die beides vermischen, investieren entweder vor dem LOI zu viel – effectively eine vollständige Due Diligence für einen Deal, den sie noch nicht kontrollieren – oder zu wenig und kommen mit ungeprüften Annahmen in die Exklusivität. Ein Screening ist ein Filter, kein Urteil: Sein Ergebnis ist eine kurze Liste falsifizierbarer Risikohypothesen, jede markiert mit Ausstieg, Neubewertung oder Untersuchung – kein abgezeichnetes Set von Findings.
Warum späte Entdeckung die teure Art ist
Die Kosten der Vertagung dieser Arbeit zeigen sich unmittelbar in den Daten zur Deal-Mortalität. Im Dead Deal Report 2025 von Axial, der 75 gescheiterte Transaktionen umfasst, starben 46,6 % der gebrochenen LOIs an dem, was die Due Diligence fand – oder nicht fand: 25,3 % an Nicht-QoE-Findings und weitere 21,3 % an EBITDA-Diskrepanzen bei der Quality-of-Earnings-Analyse.[1] Deals in diesem Datensatz verbrachten im Durchschnitt 106 Tage unter Exklusivität, bevor sie scheiterten.[2] Das sind Monate von Gebühren, Management-Aufmerksamkeit und Beraterausgaben, die im Nichts enden – fast alles davon mit der Verifizierung von Fakten verbracht, die ein disziplinierter Outside-in-Screen zumindest früher als Hypothese geliefert hätte. Kundenkonzentration, Verträge, die einen Change of Control nicht überstehen, undokumentierte Add-backs und Steuerrisiken – die Cluster, die die Dead-Deal-Daten dominieren – hinterlassen alle Spuren in öffentlichen Filings, Registern und Management-Unterlagen, bevor der Datenraum geöffnet wird.
Die Einsatzschwäche einer mangelhaften Vorab-Prüfung ist größer als jeder einzelne gebrochene LOI. Forschung von Baruch Lev und Feng Gu, basierend auf einer Stichprobe von 40.000 Akquisitionen über 40 Jahre, zeigt, dass 70 % bis 75 % der Deals scheitern, gemessen an Umsatz- und Margentrends nach der Übernahme, Aktienperformance und Goodwill-Abschreibungen.[3] Ihr Fazit für Käufer ist eindeutig: Due Diligence und Recherche müssen vor der Unterzeichnung gründlicher sein, nicht danach. Red-Flag-Screening ist genau diese Disziplin, angewandt in der Phase, in der der Rückzug noch günstig ist.
Die praktische Konsequenz für Deal-Teams ist die Sequenzierung. Der Screen ersetzt die bestätigende Due Diligence nicht; er grenzt sie ein. Vor dem LOI formulierte Risikohypothesen bestimmen, welche Workstreams Budget erhalten, welche Experten briefet werden, welche strukturellen Absicherungen (Escrows, Earnouts, Freistellungen) der Term Sheet vorsehen sollte und wie viel Exklusivität zu beantragen ist. Teams, die den Screen überspringen, entdecken ihre Red Flags erst innerhalb der Exklusivität, wenn nur noch die Optionen Neupreis oder Rückzug bleiben. Teams, die einen durchführen, betreten den Datenraum mit Fragen statt Annahmen – eine deutlich stärkere Verhandlungsposition. Diese frühen Belege in ein nachvollziehbares Risikoregister zu strukturieren, statt in verstreuten Notizen, ist es, was die Sequenzierung unter Zeitdruck trägt.
Das Pre-LOI-Framework: Risikohypothesen vor Belegen
Strukturieren Sie den Pre-LOI-Screen als eine Reihe von falsifizierbaren Risikohypothesen, eine pro Workstream, schriftlich festgehalten, bevor ein Dokument im Detail gelesen wird. Der Best-Practice-Leitfaden des ICAEW für Commercial Due Diligence beschreibt Red-Flag-CDD als eine frühzeitige, fokussierte Übung, die darauf abzielt, kritische Risiken in bestimmten Bereichen aufzuzeigen – typischerweise dort, wo ein Käufer potenzielle Deal-Breaker identifizieren will, bevor er sich auf weitere Due Diligence und erhebliche Transaktionskosten festlegt.[4] Die Disziplin besteht darin, auszusagen, was wahr sein müsste, damit die Deal-These bricht, und dann nur die Belege zu prüfen, die darauf Einfluss nehmen.
Formulieren Sie Hypothesen so, dass sie widerlegt werden können
Eine brauchbare Hypothese nennt einen Mechanismus, eine Wesentlichkeitsschwelle und den Beleg, der sie bestätigen oder entkräften würde. „Die Umsatzqualität ist schwach“ ist eine Meinung. „Ein wesentlicher Anteil des Umsatzes beruht auf Verträgen, die bei einem Change of Control enden“ ist eine Hypothese, die eine gezielte Vertragsprüfung widerlegen kann. Schwache Formulierung erzeugt eine Leseliste; starke Formulierung erzeugt eine Entscheidung.
Kommerziell: Die im Teaser oder in Fallstudien gezeigten Top-Kunden sind konzentriert, und das Verlängerungsrisiko ist in öffentlichen Referenzen oder Ankündigungsmustern erkennbar.
Finanziell: Das ausgewiesene Wachstum beruht auf Einmaleffekten oder Periodenabgrenzungen, die in vorläufigen Zahlen und gesetzlichen Filings erkennbar sind.
Rechtlich: Rechtsstreitigkeiten, Lücken beim IP-Eigentum oder Change-of-Control-Zustimmungen sind in öffentlichen Registern und Pressemitteilungen nachvollziehbar.
Technologie: Key-Person-Abhängigkeit oder Lizenzrisiken sind aus Stellenanzeigen, Open-Source-Disclosures und veröffentlichtem Architekturmaterial ableitbar.
Regulatorisch: Laufende Verfahren oder Risiken bei Lizenzverlängerungen zeigen sich in Veröffentlichungen der Aufsichtsbehörden der Zielgerichtsbarkeit.
Schwellenwerte und Triage-Ergebnisse
Legen Sie Schwellenwerte für Wesentlichkeit und Deal-Relevanz fest, bevor das Screening beginnt, damit jede Hypothese auf eines von drei Ergebnisse hinausläuft: Rückzug, Neupreis oder weitere Untersuchung in der bestätigenden Due Diligence. Ein Flag, das weder Preis noch Struktur noch die Go/No-Go-Entscheidung bewegen kann, gehört nicht auf die Liste. Jedes verbleibende Flag sollte den Beleg, der es ausgelöst hat, und den bestätigenden Workstream, den es speist, enthalten – so wird der Screen zu einem eingegrenzten Due-Diligence-Plan statt zu einer losen Sammlung von Bedenken. Genau das ist die Logik hinter der Automatisierung des Risikoregisters für Red-Flag-Reporting.
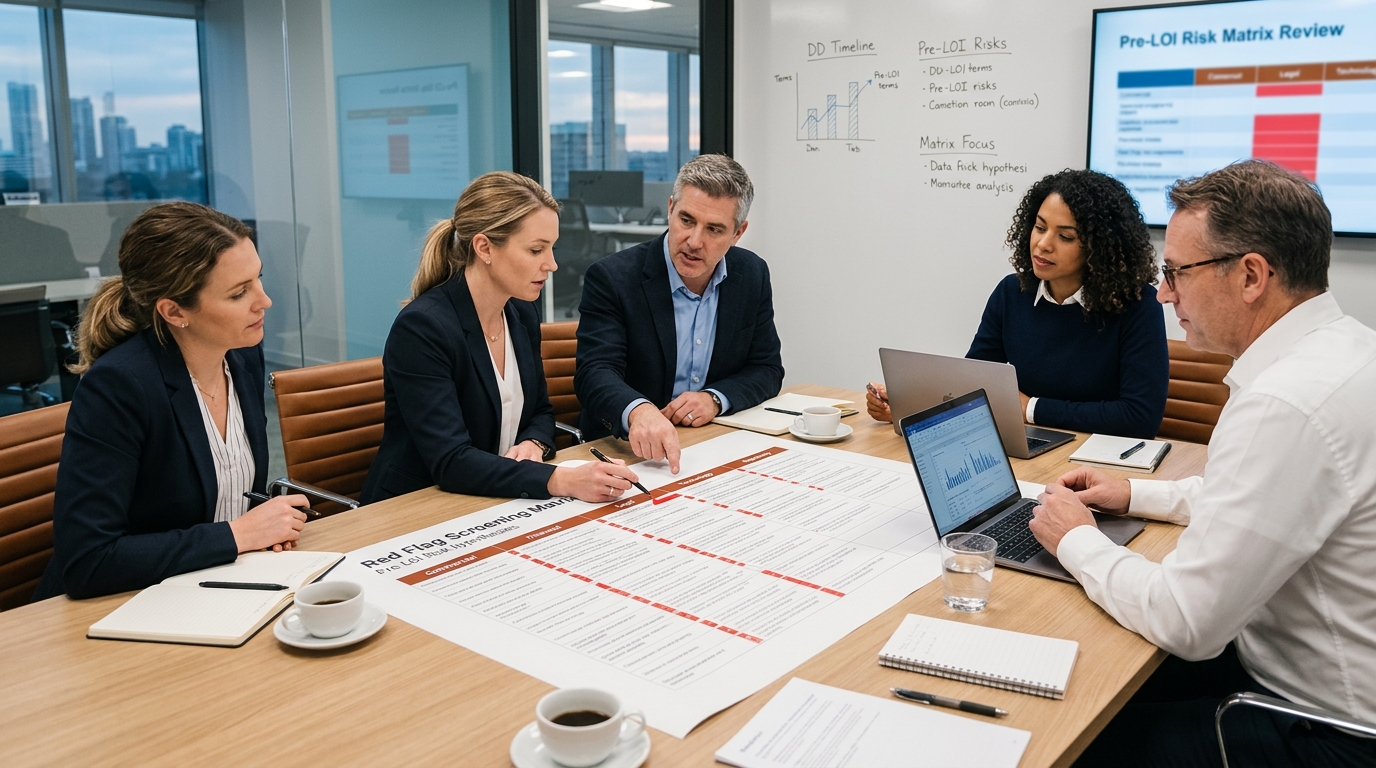
Screening vor der LOI als Hypothesenprüfung: Jedes Warnsignal muss zu einer Entscheidung führen. · KI-generiert
Die Praktikerperspektive hinter diesem Rahmen ist, dass Due Diligence an den Konsequenzen scheitert, nicht an der Entdeckung: Die Informationen, die Deals killen, sind meist früh auffindbar – in Veröffentlichungen, Ankündigungen und Managementunterlagen – und was fehlt, ist die Disziplin, daraus Konsequenzen zu ziehen, bevor die Exklusivität den Zeitplan komprimiert. Hypothesen, die vor dem Öffnen des Datenraums schriftlich festgehalten werden, machen diese Disziplin durchsetzbar.
Red-Flag-Kategorien: Was in jedem Arbeitsstrom zu prüfen ist
Ein Screening vor der LOI trägt nur, wenn es nach Arbeitsströmen und nicht nach Bauchgefühl organisiert ist. Die praktische Methode besteht darin, jede Risikohypothese einer von fünf Kategorien zuzuordnen (kommerziell, finanziell, rechtlich und regulatorisch, Technologie sowie Personal und Organisation) und jeweils eine konkrete, überprüfbare Frage anzuhängen. Die Kategorien sind nicht für jeden Deal gleich gewichtet, aber die Abdeckung aller fünf verhindert den häufigen Fehler, dass ein Team eine tiefe finanzielle Prüfung durchführt und nie fragt, ob der Umsatz darunter vertraglich abgesichert ist. Der Axial Dead Deal Report, der 75 gescheiterte Transaktionen aus dem Jahr 2025 analysierte, ergab, dass Nicht-QoE-Diligence-Findings 25,3 % der gebrochenen LOIs verursachten und QoE-EBITDA-Diskrepanzen weitere 21,3 %: Die Fehler häufen sich genau dort, wo das frühe Screening hätte hinsehen sollen.[1]
Kommerzielle und finanzielle Warnsignale
Kommerziell sollte man zuerst die Kunden- und Lieferantenkonzentration prüfen, weil sie in öffentlichen Unterlagen am sichtbarsten ist: Ein Target, dessen Website oder Pressemitteilungen eine Handvoll Ankerkunden nennt oder dessen Wachstumsgeschichte auf einem einzigen Kanal beruht, liefert eine Konzentrationshypothese, die man schon vor jedem Datenraum notieren kann. Danach folgt die Umsatzqualität. Fragen Sie, ob das ausgewiesene Wachstum einen strukturellen Treiber hat (vertraglicher Auftragsbestand, Preissetzungsmacht, Expansion bei bestehenden Kunden) oder auf Einzelerfolgen beruht, die sich nicht wiederholen – das ist die Kernfrage der Commercial Due Diligence. Finanziell lauten die Fragen vor der LOI auf Ertragsqualität und Cash-Konversion: Wie viel des berichteten EBITDA steckt in Add-backs, und ob das Working Capital still das Geschäft finanziert – das Terrain, das die Financial Due Diligence später vertieft abdeckt. Add-backs ohne Dokumentation sind der klassische Überraschungsmoment in der Spätphase, und QoE-Diskrepanzen stiegen von 10,6 % der gebrochenen LOIs im Jahr 2023 auf 21,3 % im Jahr 2025 – mehr als eine Verdopplung ihres Anteils an gescheiterten Deals.[1]
Rechtliche, regulatorische und technologische Warnsignale
Die rechtliche und regulatorische Prüfung vor der Exklusivität konzentriert sich darauf, was öffentliche Veröffentlichungen, Register und der Teaser über Vertragsstruktur und Risikexposition verraten: Change-of-Control-Klauseln in wesentlichen Verträgen, nicht übertragbare Lizenzen, IP-Eigentum (insbesondere wo die Entwicklung ausgelagert war) sowie Litigations- oder Lizenzierungsrisiken in regulierten Sektoren. Die Tragweite wird leicht unterschätzt. Ein durchgerechnetes Beispiel: Ein einzelner Vertrag, der einen wesentlichen Teil des EBITDA trägt und ein Change-of-Control-Kündigungsrecht enthält, verwandelt eine routinemäßige rechtliche Prüfung in eine Bewertungsfrage, weil der Käufer nicht davon ausgehen kann, dass der Umsatz das Closing übersteht. Auf der Technologienseite gilt es, die Key-Person-Abhängigkeit bei Systemen und Architektur zu prüfen, aufgeschobene Wartung, die in Release Notes oder Support-Foren sichtbar wird, sowie die Frage, ob die Skalierbarkeitsbehauptungen der Plattform durch Belege oder nur durch Erzählungen gestützt werden.
Kommerziell: Kunden- und Lieferantenkonzentration, Umsatzqualität, Wachstumsaussagen ohne strukturelle Treiber
Finanziell: Ertragsqualität, nicht dokumentierte Add-backs, Belastung des Working Capital
Rechtlich und regulatorisch: Change-of-Control-Klauseln, nicht übertragbare Verträge, IP-Eigentum, Litigations- und Lizenzrisiken
Technologie: Key-Person-Abhängigkeit, aufgeschobene Wartung, unerwiesene Skalierbarkeit
Personal und Organisation: Bindungsrisiko in den Funktionen, von denen die These abhängt
Jedes Flag sollte mit seinem Beleg, seiner Materialitätshypothese und einer Triage-Entscheidung erfasst werden: aussteigen, neu verhandeln oder weiter untersuchen. Genau diese Struktur verwandelt eine Streuung von Beobachtungen in einen Screen – und genau darauf ist Risk Radar ausgelegt: Es bewertet die Ergebnisse nach Materialität, finanzieller Auswirkung, rechtlichem Risiko und Deal-Relevanz, damit die Aufmerksamkeit des Teams auf die Flags fällt, die tatsächlich Preis oder Konditionen bewegen können. Es macht auch die Übergabe an die bestätigende Prüfung effizient, weil jede offene Frage bereits eingegrenzt und belegt ankommt.
Die Belege, die man vor der Exklusivität tatsächlich beschaffen kann
Pre-LOI-Screening ist keine kleinere Version der bestätigenden Due Diligence. Es ist eine Disziplin des Wissens darüber, welche Quellen existieren, bevor ein Verkäufer VDR-Zugang gewährt, was jede davon wirklich belegen kann – und was sie strukturell nicht kann. Der ICAEW-Leitfaden zur Commercial Due Diligence behandelt diese frühzeitige, fokussierte Prüfung als eigenständige Übung: ein Red-Flag-CDD, das darauf ausgelegt ist, kritische Risiken schnell aufzudecken, typischerweise auf Basis der begrenzten Informationen, die vor der vollständigen Offenlegung geteilt werden.[4] Die Belegbasis gezielt statt opportunistisch zu bearbeiten, ist der Unterschied zwischen einer Screening-Hypothese und einer Vermutung.
Prozessunterlagen verdienen besondere Aufmerksamkeit. Der Teaser, das Confidential Information Memorandum und die Management-Präsentationen sind faktisch das Offenlegungspaket der ersten Runde: Der Verkäufer hat ausgewählt, was er zeigt, bevor es überhaupt einen VDR gibt – das macht sie zur reichhaltigsten und zugleich voreingenommensten Quelle vor der LOI. Man liest sie nicht für das, was sie sagen, sondern für das, was sie ohne Beleg behaupten. Jede unauditerte Wachstumsaussage, jede Kundenkonzentrationszahl ohne Vertragsliste ist eine überprüfbare Hypothese für die bestätigende Arbeit. Eine strukturierte, quellengestützte Extraktion dieser Dokumente, wie in Plausitys Ansatz zu Data-Room-Findings beschrieben, hält diese Behauptungen nachvollziehbar, statt sie in die Deal-Erzählung aufzusaugen.
Outside-in-Signale schließen die Lücke, die verkäuferkontrolliertes Material lässt. Stellenanzeigen zeigen, wo das Zielunternehmen investiert oder wo es schwer Personal findet; Kundenbewertungen und Aussagen von Wettbewerbern prüfen die kommerzielle Geschichte von der Nachfrageseite. Wo die These von Kundenverhalten abhängt, kann Primärevidenz, die vor der Exklusivität erhoben wird – im Sinne von Plausitys Primary Research -Schicht –, zutage fördern, was kein Dokument hergibt.
Die Disziplin, die das alles zusammenhält, ist das Evidence-Gap-Log. Jede Frage, die das Pre-LOI-Material nicht beantworten kann, wird zu einer nummerierten Zeile in der Anforderungsliste der bestätigenden Due Diligence, gehört zu einem Workstream und ist mit der Risikohypothese verknüpft, die sie überprüft. Nichts wird dann spät entdeckt, nur weil niemand zuerst hingeschaut hat; die bestätigende Phase beginnt mit einer Karte des Unbekannten, nicht mit einem leeren Blatt.
Wie frühe Flags Umfang der bestätigenden DD und Deal-Struktur prägen
Ein Red Flag, das sich vor der Exklusivität bestätigt, ist kein Grund aufzuhören; es ist eine Anweisung. Jedes überlebende Flag wird in eines von drei Dingen umgesetzt: einen eingegrenzten bestätigenden Workstream, eine priorisierte Anforderungsliste für den Data Room oder einen strukturellen Schutz im Term Sheet. Das ist der praktische Unterschied zwischen einem Pre-LOI-Screening und einem generischen Due-Diligence-Plan mit vollem Umfang. Statt jeden Workstream in gleicher Tiefe zu beauftragen, investiert das Team das Budget dort, wo die frühe Evidenz hingedeutet hat, und die Verhandler kommen mit konkreten Forderungen an den Tisch statt mit einer Liste von Bedenken.
Diese Strukturen sind Mainstream, nicht exotisch. SRS Acquioms M&A Deal Terms Study 2026, die mehr als 2.300 Übernahmen von Private Targets im Wert von 569 Milliarden US-Dollar analysiert, die zwischen 2020 und 2025 abgeschlossen wurden, berichtet, dass 24 % der im Jahr 2025 abgeschlossenen Deals eine Earnout-Klausel enthielten, gegenüber 22 % im Jahr 2024, und dass 88 % der Private-Target-Deals 2025 eine Form von Escrow oder Holdback beinhalteten.[5] Die Deal-Mechanik für Neubewertung, Zurückhaltung und Risikotransfer ist jederzeit verfügbar; die Einschränkung liegt darin, früh genug zu wissen, welcher Hebel zu ziehen ist.
Das Timing ist es, was diese Optionen bewahrt. Ein Flag, das im Zeitfenster vor der LOI erkannt wird, lässt das gesamte Instrumentarium offen: die Gegenleistung umstrukturieren, neu bewerten, das problematische Asset aus dem Perimeter herauslösen, regulatorische oder Drittanbieter-Genehmigungen vor der Unterzeichnung einholen oder abspringen. Dasselbe Flag, das in der letzten Woche der Exklusivität entdeckt wird, lässt das selten zu, weil versunkene Prozesskosten, die Eigendynamik der Berater und der Wettbewerbsdruck die Auswahl bereits auf Unterzeichnen oder Verhandeln aus der Schwäche verengt haben. Deshalb dokumentieren disziplinierte Teams Flags von Tag eins an in einem lebenden Risikoregister statt in einem Red-Flag-Bericht am Ende – Risikoregister-Automatisierung.
Für die bestätigende Phase sollte die Übergabe explizit sein: Jeder nach Materialität bewertete Befund trägt seine Quellnachweise, seinen Verantwortlichen und seine vorgeschlagene Maßnahme in sich, damit die Rechtsberater Schutzklauseln entwerfen und die Workstream-Leads Anfragen direkt daraus ableiten können. Dafür gebaute Plattformen wie Plausitys Risk Radar und sein Findings- und Risk-Intelligence -Workflow helfen Teams, jedes Flag bis zum zugrunde liegenden Dokument zurückzuverfolgen und es in die Deal-Konditionen zu übernehmen. Das Ergebnis ist ein Due-Diligence-Plan, der wie eine Verhandlungsagenda klingt – und genau das sollte ein flag-getriebener Prozess hervorbringen: VC- und PE-Fonds.
Wie Plausity Red-Flag-Screening und frühe Risikoarbeit unterstützt
Die oben beschriebene Pre-LOI-Methode bildet sich direkt auf den Workflow ab, für den Plausity gebaut wurde, und diese Zuordnung lohnt es sich, präzise auszuführen. Die AI-Analysis Engine liest, interpretiert und kreuzverweist genau die Materialien, von denen ein frühes Screening abhängt: Handelsregister- und Statutenunterlagen, Pressemitteilungen, Teaser-Dokumente und welche Managementpräsentationen der Verkäufer auch immer geteilt hat. Statt dass ein Analyst manuell eine Umsatzangabe im Teaser gegen eine Segmentnotiz im Geschäftsbericht abgleicht, führt die Engine diese Kreuzreferenzierung über den gesamten Dokumentensatz durch und verknüpft jeden Befund mit seiner Quelle, sodass sich die in Woche eins registrierte Risiko-Hypothese bis zu dem Satz zurückverfolgen lässt, der sie stützt oder widerspricht.
Beim Triage-Schritt gerät das frühe Screening am häufigsten ins Ad-hoc-Verfahren, wenn Flags von demjenigen eingestuft werden, der in der Deal-Besprechung am lautesten ruft. Das Risk Radar strukturiert diesen Schritt, indem es jeden Befund anhand von Materialität, finanzieller Auswirkung, rechtlichem Risiko und Deal-Relevanz bewertet, sodass ein Walk-away-Flag und eine Preisklausel-Fußnote in sichtbar unterschiedlichen Stufen landen, bevor das Go/No-Go-Gespräch beginnt.
Koordination und Übergabe in die bestätigende Arbeit folgen demselben Muster. Der Collaboration Hub hält die Workstreams auf Kurs und teilt Befunde in Echtzeit im Deal-Team, und sobald sich ein Datenraum öffnet, verbindet sich die Data Room Ingestion mit dem VDR, sodass die während des Screenings aufgebaute Lückenliste systematisch abgearbeitet werden kann, statt sie von Grund auf neu zu erstellen. Der Report Builder entwirft anschließend Befunde in Deliverables mit vollständiger Quellenrückverfolgung – genau das ermöglicht es, dass ein vor der LOI erhobenes Red Flag mit intakter Beweiskette bis in das IC-Memo überlebt.
Die KI-plus-Mensch-Rahmung ist keine Marketingzeile, sondern die Position, die der Financial-Due-Diligence-Leitfaden des ICAEW einnimmt: KI und Datenanalyse, kritisch kombiniert mit menschlicher Aufsicht, ermöglichen ein deutlich höheres Maß an Erkenntnis als zuvor möglich.[6] Plausity unterstützt die Analyse des Materials, das ein Team bereits hat. Es ist keine proprietäre Deal-Sourcing-Datenbank und führt keine automatisierte Deal-Entdeckung durch; die Hypothesen, das Urteilsvermögen und die Entscheidung zwischen Abspringen und Fortfahren bleiben beim Investor – den VC- und PE-Teams.
So nutzen Sie das in Ihrem nächsten Due-Diligence-Workflow
Die Methode zahlt sich nur aus, wenn sie an einem Live-Target unter Zeitdruck läuft, bevor die Exklusivität unterzeichnet wird. Die folgende Abfolge ist bewusst kurz genug, um sie im Zeitfenster zwischen Erhalt des Teasers und Einreichung der LOI umzusetzen, und es ist genau diese Disziplin, die immer mehr Käufer übernehmen, während gezieltes Pre-LOI-Diligence das alte Modell „erst unterschreiben, dann prüfen“ ablöst.[7] Für VC- und PE-Investmentprofis sowie Advisory-Analysten ist das Ziel einfach: mit bereits gebildeten Hypothesen in die Exklusivität eintreten, nicht mit einer leeren Anfrageliste.
Erstellen Sie das Risiko-Hypothesenregister bereits in der Teaser- oder CIM-Phase. Formulieren Sie pro Arbeitsström (kommerziell, finanziell, rechtlich, technologisch, regulatorisch) eine überprüfbare Hypothese, jeweils mit einer Wesentlichkeitsschwelle und einem namentlich benannten Verantwortlichen. Eine Hypothese ohne Schwelle kann weder bestätigt noch verworfen werden, und eine ohne Verantwortlichen wird nicht bearbeitet.
Arbeiten Sie die Checkliste öffentlicher Belege ab. Unternehmensveröffentlichungen, Registerauszüge, Pressemitteilungen, Kundenbewertungen, Einstellungsmuster und Managementunterlagen stützen oder widerlegen jede Hypothese. Dokumentieren Sie jede Lücke ausdrücklich als künftige DD-Anfrage, statt sie stillschweigend untergehen zu lassen.
Priorisieren Sie jedes bestätigte Warnsignal: Absprung, Neubewertung oder vertiefte Untersuchung. Nur Warnsignale, die die Wesentlichkeitsschwelle überschreiten, erhalten eine Priorisierungsentscheidung, und die Entscheidung wird mit ihrer Begründung festgehalten, damit das Investmentkomitee die Argumentation später nachvollziehen kann.
Überführen Sie die verbleibenden Signale in abgegrenzte bestätigende Arbeitsströme. Eine bestätigte Hypothese zur Preissetzungsmacht wird zu einem definierten Kundenreferenzmodul; eine bestätigte Hypothese zur Kundenabwanderung wird zu einer Kohortenanalyse-Anfrage. Der Umfang folgt den Belegen, nicht der Gewohnheit.
Tragen Sie den Rest in strukturelle Vertragsforderungen über. Garantien, Freistellungen, Treuhandkonten und Conditions Precedent in der LOI- und SPA-Verhandlung sollten sich direkt auf im Screening identifizierte Warnsignale zurückführen lassen, nicht auf generische Mustertexte.
Tooling ist vor allem bei Schritt eins und zwei entscheidend. Plausitys Risk Radar bewertet Erkenntnisse nach Wesentlichkeit, finanzieller Auswirkung und Deal-Relevanz, während die AI-Analysis Engine frühe Unterlagen mit Quellen-Nachvollziehbarkeit gegen jede Hypothese abgleicht, und die Automatisierungsdisziplin des Risikoregisters hält jedes Warnsignal mit Verantwortlichem und Datum fest. Wenn sich der Datenraum dann öffnet, ordnet die Data Room Ingestion die neuen Dokumente dem bestehenden Register zu, sodass die bestätigende Prüfung Hypothesen testet, statt bei null neu anzusetzen.
So durchgeführt, verändert das Screening den Charakter der Exklusivität. Nichts taucht im Datenraum auf, was eine disziplinierte Outside-in-Prüfung Wochen zuvor hätte aufzeigen können, und jede Überraschung, die dennoch auftaucht, ist eine, die das Team belegen kann, mit den zum damaligen Zeitpunkt verfügbaren Belegen geprüft zu haben.
Quellen
- [1] ctacquisitions.com — https://ctacquisitions.com/guides/why-ma-deals-fall-apart-2026/
- [2] iconic.co — https://iconic.co/blog/what-is-due-diligence-in-business-sales/
- [3] rpc.cfainstitute.org — https://rpc.cfainstitute.org/blogs/enterprising-investor/2024/book-review-the-ma-failure-trap
- [4] icaew.com — https://www.icaew.com/technical/corporate-finance/guidelines/commercial-due-diligence-guideline-72
- [5] deallawyers.com — https://www.deallawyers.com/blog/2026/04/study-private-target-deal-terms-10.html
- [6] icaew.com — https://www.icaew.com/-/media/corporate/files/technical/corporate-finance/guidelines/financial-due-diligence-guideline-71.ashx
- [7] lbmc.com — https://www.lbmc.com/blog/pre-loi-due-diligence


